Nova ferramenta de hackers cobra US$ 1 mil para burlar segurança do Gmail
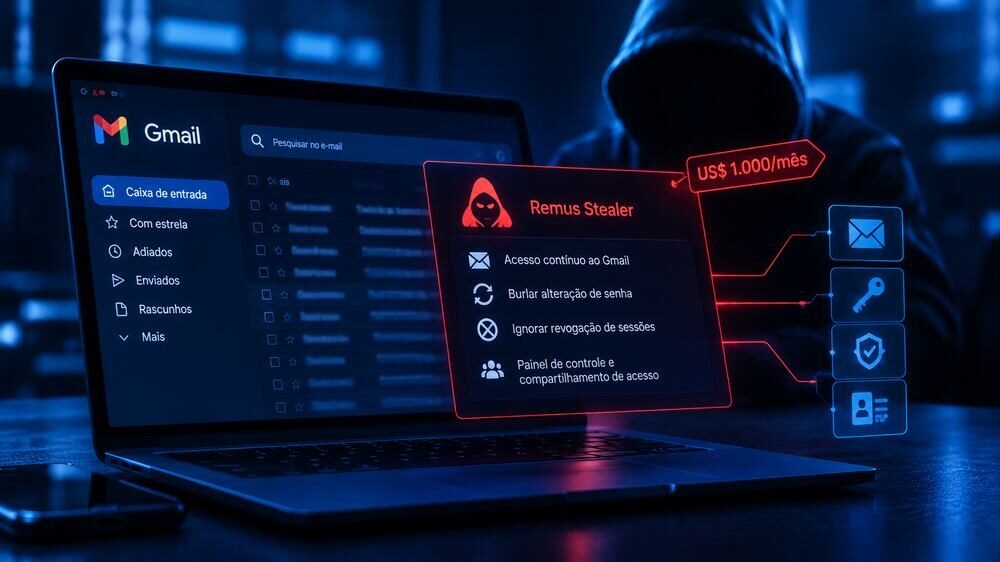
Um novo recurso cibercriminoso comercializado por US$ 1 mil mensais promete manter o acesso a contas do Gmail mesmo após a vítima alterar a senha e encerrar todas as sessões ativas. O recurso faz parte do ecossistema do Remus Stealer, um software malicioso focado no roubo de dados de computadores infectados, segundo levantamento da empresa de cibersegurança Hudson Rock. Até o momento, o Google não se pronunciou sobre o caso.
Funcionamento do malware em fóruns
A ferramenta é negociada em ambientes clandestinos por meio de um painel de controle que exibe mensagens de forma detalhada. Conforme o relatório técnico, os criadores vendem a função como um diferencial voltado para planos empresariais, permitindo inclusive que criminosos compartilhem o acesso comprometido.
“O Remus promove a interceptação de códigos de e-mails sem coletar arquivos de cookies no navegador e afirma que a alteração de senhas é a revogação de sessões não interrompem o acesso”, destacou o documento, divulgado nesta segunda-feira (9) pela Hudson Rock.
Dúvidas sobre a eficácia real
Apesar da propaganda dos desenvolvedores, especialistas do setor dividem opiniões sobre o funcionamento prático do mecanismo. Veículos especializados apontam que a empresa de segurança não confirmou de forma independente se o software consegue realmente burlar as defesas do Google após a recuperação da conta.
“A correspondência resultante oferece uma possível explicação para o acesso após a saída do malware, mas não valida a descrição do desenvolvedor de um “zero-day” do Gmail. As evidências apoiam a investigação de um fluxo de trabalho de acesso a caixa de correio incorporado em um serviço de infostealer. Seu mecanismo e a alegada resistência à recuperação permanecem sem solução”, indicaram os pesquisadores da Hudson Rock em relatório técnico.
Como o Gmail funciona frequentemente como chave mestre para a recuperação de acessos em bancos, redes sociais e sites de comércio eletrônico, a ameaça potencializa riscos para figuras públicas e contas corporativas.
Medidas de proteção e prevenção
Para que o golpe funcione, o computador da vítima precisa ser previamente infectado por infostealers tradicionais. Diante disso, analistas recomendam protocolos rigorosos, como isolar o dispositivo comprometido, limpar profundamente o sistema operacional e só depois acessar contas sensíveis por um aparelho seguro.
“A lição operacional imediata é investigar o endpoint, a autorização da conta e a caixa de correio em conjunto. Uma mudança de senha é uma etapa de recuperação essencial, mas não deve substituir uma revisão de como o acesso foi obtido e o que permanece exposto”, complementaram os especialistas em cibersegurança.
Também é aconselhável trocar credenciais em um dispositivo limpo, checar aparelhos conectados nas configurações de segurança do Google, revogar acessos de aplicativos terceiros suspeitos e monitorar filtros e regras de encaminhamento na caixa de entrada.